 Vigicap
Fonctionnalités
La plateforme, en détail
Ce que chaque module fait et ce qu'il produit, du diagnostic ReCyF au rapport que vous remettez à votre client.
Notre réponse
Trois promesses, un seul écran
Ce que vos clients PME attendent d'un prestataire qui prend la cyber au sérieux — rendu tangible pour vous, en marque blanche.
FR-natif ANSSI ReCyF
Le diagnostic couvre les 20 objectifs du référentiel ReCyF v2.5 — le texte de l'ANSSI lui-même, pas une traduction. Quatre autres référentiels sont disponibles : NIST CSF 2.0, DORA, ENS et ACN. Vos clients répondent dans leur langue, sur leur réalité réglementaire.
Marque blanche complète
Logo, couleurs et nom commercial habillent l'interface et les rapports PDF. Vigicap reste invisible pour la PME cliente.
Multi-client, single-pane
Tout votre portefeuille de PME piloté depuis un seul tableau de bord : score, catégorie NIS2, dernier diagnostic, actions ouvertes.
La plateforme
Une plateforme complète, de l'écart au dossier d'audit
Tout ce qu'il faut pour piloter la conformité cyber de vos clients PME dans la durée — de l'obligation NIS2 à la preuve d'audit.
Préparation NIS2 de bout en bout
Registre d'incidents avec notifications ANSSI (24 h / 72 h / 1 mois), analyse de risque, registre des fournisseurs et plan de continuité (PCA/PRA) — les obligations NIS2 tenues au même endroit que le diagnostic.
Connecteurs & vérification automatisée
106 connecteurs de collecte — Microsoft 365, Intune/Defender, NinjaOne, Datto, Bitdefender, Wazuh, GLPI, Veeam et bien d'autres — lisent l'état réel des outils du client et pré-remplissent les objectifs ReCyF concernés. Le consultant valide toujours.
Tickets dans votre outil
Poussez les actions correctives comme tickets directement dans HaloPSA, Datto Autotask, ConnectWise, NinjaOne, Atera, Jira ou ServiceNow — la remédiation part dans l'outil que vos techniciens utilisent déjà.
Portail client en marque blanche
Un accès en lecture seule pour la PME : sa maturité, sa progression dans le temps et ses actions en cours — à vos couleurs, sans jamais exposer Vigicap.
Coffre de preuves
Rattachez captures, politiques et exports à chaque objectif ReCyF ou mesure ISO 27001. Les preuves de conformité sont stockées, chiffrées et prêtes pour l'auditeur.
Politiques prêtes à adapter
Bibliothèque de modèles (PSSI, charte informatique, PCA…), adaptés au client puis exportés en PDF à votre marque.
Dérive continue et preuve dans la durée
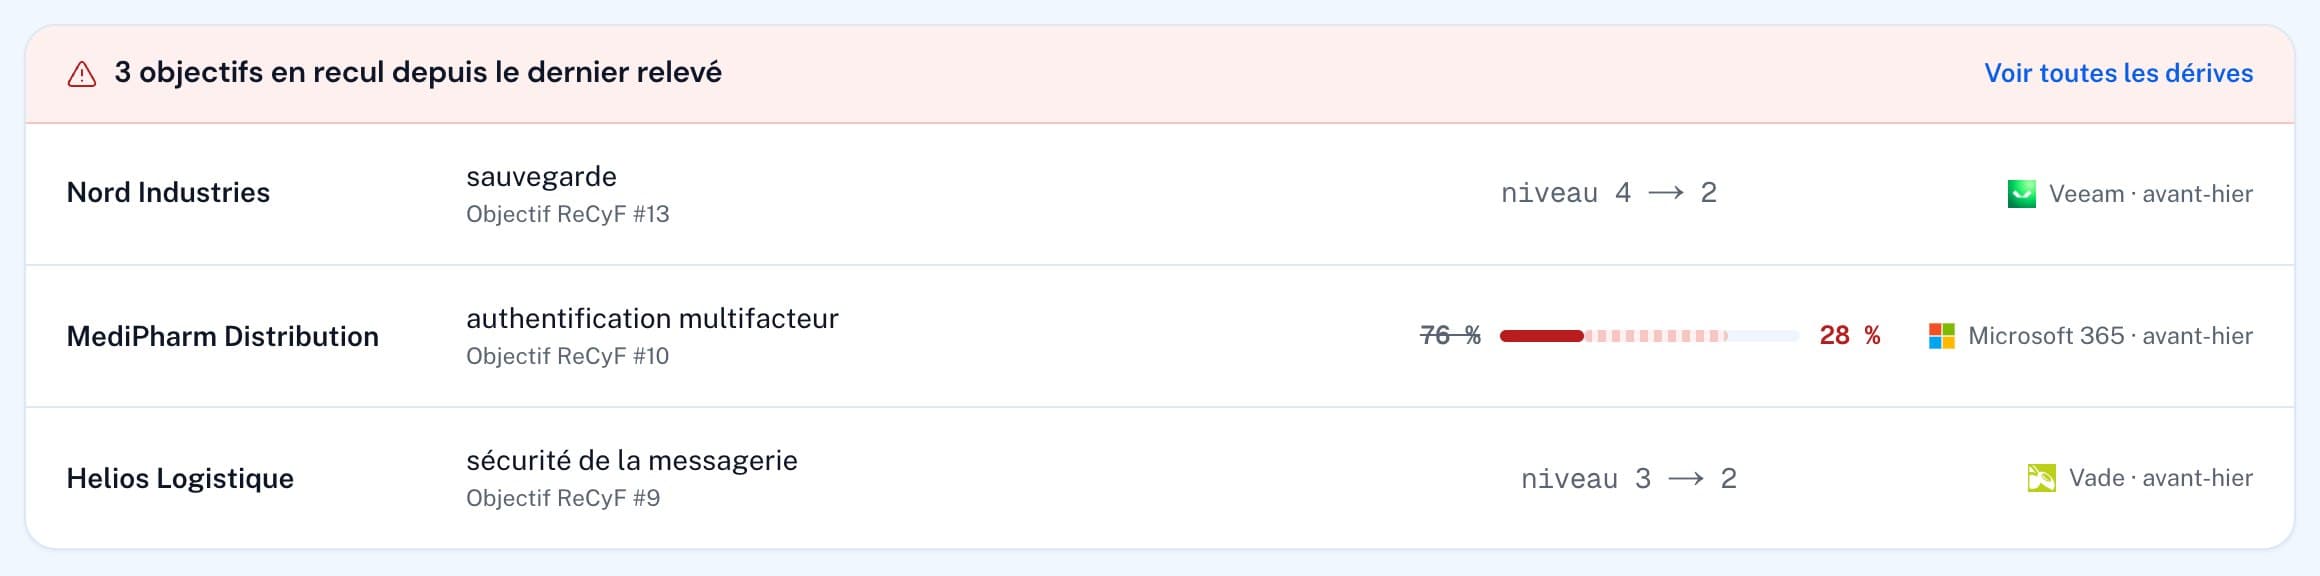
Les relevés des connecteurs sont conservés, jamais écrasés. Vous voyez ce qui a RECULÉ depuis la dernière lecture — « authentification multifacteur : 98 % → 71 % » — et vous pouvez établir une couverture dans la durée : « ≥ 95 % sur 91 jours sur 92 ». Un auditeur ne demande pas si le MFA est actif, il demande de prouver qu'il l'était toute l'année.
Scan externe passif
Depuis un simple nom de domaine, sans compte ni identifiants ni autorisation : SPF, DKIM, DMARC, certificat, en-têtes et noms d'hôtes déjà publiés. Une lecture de ce qui est public, de quoi ouvrir la conversation avec un prospect avant tout accès. Ce n'est pas un test d'intrusion et cela ne remplace pas un audit.
Maturité dans le temps
Courbe de progression par client, score projeté selon les propositions à valider et benchmark sectoriel de votre portefeuille — de quoi prouver la valeur générée à chaque rendez-vous.
Ce que ça vous rapporte
Un diagnostic de 30 minutes, une mission vendable
La conformité est le problème de votre client. Votre problème, c'est ce qu'une heure de consultant produit. Vigicap transforme un rendez-vous en plan chiffré, signable.
- 20min
de diagnostic, pendant le rendez-vous client
Les 20 objectifs du référentiel ANSSI ReCyF, pré-remplis par vos connecteurs et validés par le consultant — chaque réponse porte sa source et sa date de relevé.
- 500–2 500€
par prestation chiffrée dans le devis
Chaque écart du diagnostic devient une ligne de devis au prix de votre catalogue — MFA, sauvegarde, EDR, sensibilisation. Un dossier en combine plusieurs.
- 1dossier
de remédiation couvre l'année du plan d'entrée
Le diagnostic ne se facture pas : il ouvre la mission. Un déploiement MFA au prix du catalogue par défaut (1 800 €) couvre déjà près des trois quarts de l'année du plan Essentiel (2 490 €), et deux lignes de remédiation la dépassent. Sur un plan supérieur, il en faut davantage — ce que permet le portefeuille qui justifie ce plan. Ce que vous en tirez dépend de votre activité, pas de notre outil.
- 25
connecteurs lisent tout le portefeuille depuis une seule clé
Sur 110 connecteurs au total, ceux-ci évitent de rebrancher client par client — Huntress connecté une fois informe le diagnostic de tous vos clients. C'est ce qui rend les 30 minutes tenables à l'échelle du portefeuille, pas d'un seul client.
Fourchette issue du catalogue tarifaire par défaut de Vigicap, entièrement modifiable : vos prestations, vos prix, votre marge.
ISO/IEC 27001:2022
Votre dossier ISO 27001, dérivé de votre diagnostic
Pas un second questionnaire : la conformité ISO 27001 est une vue dérivée du diagnostic ReCyF déjà réalisé. Vous accompagnez vos clients de l'écart au dossier de certification, sans double saisie.
- Déclaration d'applicabilité (SoA) — les 93 mesures de l'Annexe A, dérivées du diagnostic ReCyF, jamais ressaisies
- Système de management : clauses 4 à 10, plan de traitement des risques, non-conformités (CAPA) et revues de direction
- Dossier de préparation à la certification en PDF marque blanche, à remettre à l'auditeur
- Lien auditeur en lecture seule + coffre de preuves rattaché à chaque mesure
Compatible avec
Vos écarts deviennent des tickets, sans ressaisie
Un plan d'actions ne vaut que s'il est exécuté. Poussez n'importe quelle action Vigicap dans l'outil de ticketing où travaillent déjà vos techniciens — identifiants au niveau de l'agence, routage par client.
Vigicap ne remplace pas votre PSA, il le précède. Le PSA exécute et facture le ticket ; Vigicap est ce qui transforme la situation d'un client en mission vendable — diagnostic, plan chiffré, rapport à votre marque — puis passe le relais à votre outil pour l'exécution.
 HaloPSA
 Datto Autotask PSA

Incidents & veille
Le registre d'incidents et la veille
Un incident daté, et trois échéances surveillées
À la création, Vigicap pose les trois jalons de l'article 23 depuis la date de prise de connaissance — 24 heures, 72 heures, un mois — et prévient les administrateurs par e-mail avant chacune. Le projet de pré-notification nomme l'autorité du pays du client. C'est vous qui l'envoyez : Vigicap ne dépose rien auprès d'une autorité.
La veille CERT-FR, rapprochée de vos clients
Les alertes, avis et actualités du CERT-FR sont suivis, et les produits nommés dans un bulletin rapprochés des connecteurs de chaque client. Vous lisez « ce client a un connecteur pour un produit nommé ici », pas « ce client est vulnérable » : il n'y a ni scan ni base CVE.
Souveraineté & sécurité
Hébergé en France, et vérifiable ligne par ligne
Vos clients PME évoluent sous contrainte NIS2 ; votre outil de gouvernance ne peut pas être le maillon faible.
Hébergement en France
Infrastructure et données hébergées en France, chez un prestataire français. Aucune donnée n'est confiée à un modèle d'IA.
Aucun traceur, aucun bandeau
Pas de cookie de mesure, pas de script tiers : la fréquentation est comptée côté serveur. Rien à accepter en arrivant — ouvrez l'inspecteur et vérifiez.
Registre traçable
Chaque changement du registre de conformité est historisé — la base d'un futur audit, pas une capture d'écran.
Validation humaine
Le plan d'actions vient du référentiel, pas d'un modèle : chaque proposition reste marquée « à valider » jusqu'à la validation du consultant.